近年、人工知能の発展はビジネスに多大な恩恵をもたらす一方で、サイバー犯罪者にとっても強力な武器となりつつあります。
国内の民間調査により、中国系のAIセキュリティツールを悪用した大規模な不正アクセス事件が発覚しました。
サイバー攻撃の手法が高度化・自動化する中で、日本企業はかつてない脅威に直面しています。本記事では、この新たなAIハッキングツールの実態と、企業が取るべき対策について詳しく解説します。
ARTEXとは何かとその特徴
今回確認された攻撃に使用されたのは、中国系の人工知能セキュリティツールであるARTEX(アルテックス)です。
本来、セキュリティツールはシステムの脆弱性を発見し、防御力を高めるためのペネトレーションテスト(侵入テスト)などに用いられます。しかし、強力な権限や探索能力を持つがゆえに、悪意のある第三者の手に渡れば極めて危険な攻撃ツールへと変貌します。
このツールは、AI技術を組み込むことで、標的となるネットワークの構造解析や脆弱性のスキャン、さらには攻撃コードの生成までを自律的かつ高速に行う能力を持っていたと推測されています。従来の人間による手動のハッキングと比較して、圧倒的なスピードと網羅性でシステムの隙を突くことができるのが最大の特徴です。
日本企業への標的型攻撃の実態
国内のセキュリティ企業であるGMOサイバーセキュリティbyイエラエの調査によって、このツールによる具体的な被害実態が明らかになりました。
金融業界を中心とした標的の選定
調査結果によると、少なくとも80社を超える日本企業がこの攻撃の標的になっていたことが判明しています。
特に狙われたのは金融などの特定の業種です。金融機関は膨大な顧客情報や機密データを保有しており、サイバー犯罪者にとって金銭的な価値が極めて高いターゲットです。業種を絞り込んで集中的に攻撃を仕掛ける手法からは、明確な目的を持った組織的な犯行であることが伺えます。
巧妙化する侵入経路と隠蔽工作
AIを活用した攻撃は、セキュリティソフトの検知をすり抜けるための隠蔽工作にも長けています。従来のシグネチャベースのウイルス対策ソフトでは検知が難しい未知のマルウェアや、正規の通信に偽装したデータのやり取りが行われるため、被害企業が不正アクセスに気づくまでに時間がかかるケースも少なくありません。
ツール非公開化後も残るAI悪用のリスク
報道によると、現在このツールは非公開化され、直接的なアクセスは制限されている状態です。
しかし、これで脅威が完全に去ったわけではありません。
類似ツールの出現とサイバー攻撃の低ハードル化
一度世に出たAIハッキング技術のアルゴリズムやノウハウは、ダークウェブなどのアンダーグラウンドコミュニティで共有されている可能性があります。高度なプログラミング知識を持たない者でも、AIのサポートを受けることで容易に高度なサイバー攻撃を実行できるようになる「サイバー攻撃の民主化」が懸念されています。
生成AIのデュアルユース問題
ChatGPTをはじめとする生成AIの普及により、サイバー犯罪者はフィッシングメールの文面を自然な日本語で大量生成したり、悪意のあるスクリプトを記述させたりすることが容易になりました。AIは防御側だけでなく攻撃側にも進化をもたらす「デュアルユース」の性質を持っており、このいたちごっこは今後さらに激化することが予想されます。
企業が取るべき最新のセキュリティ防衛策
AIを駆使した高度な脅威に対抗するためには、企業側も従来型の境界防御アプローチから脱却し、最新のセキュリティ対策を講じる必要があります。
ゼロトラストアーキテクチャの導入
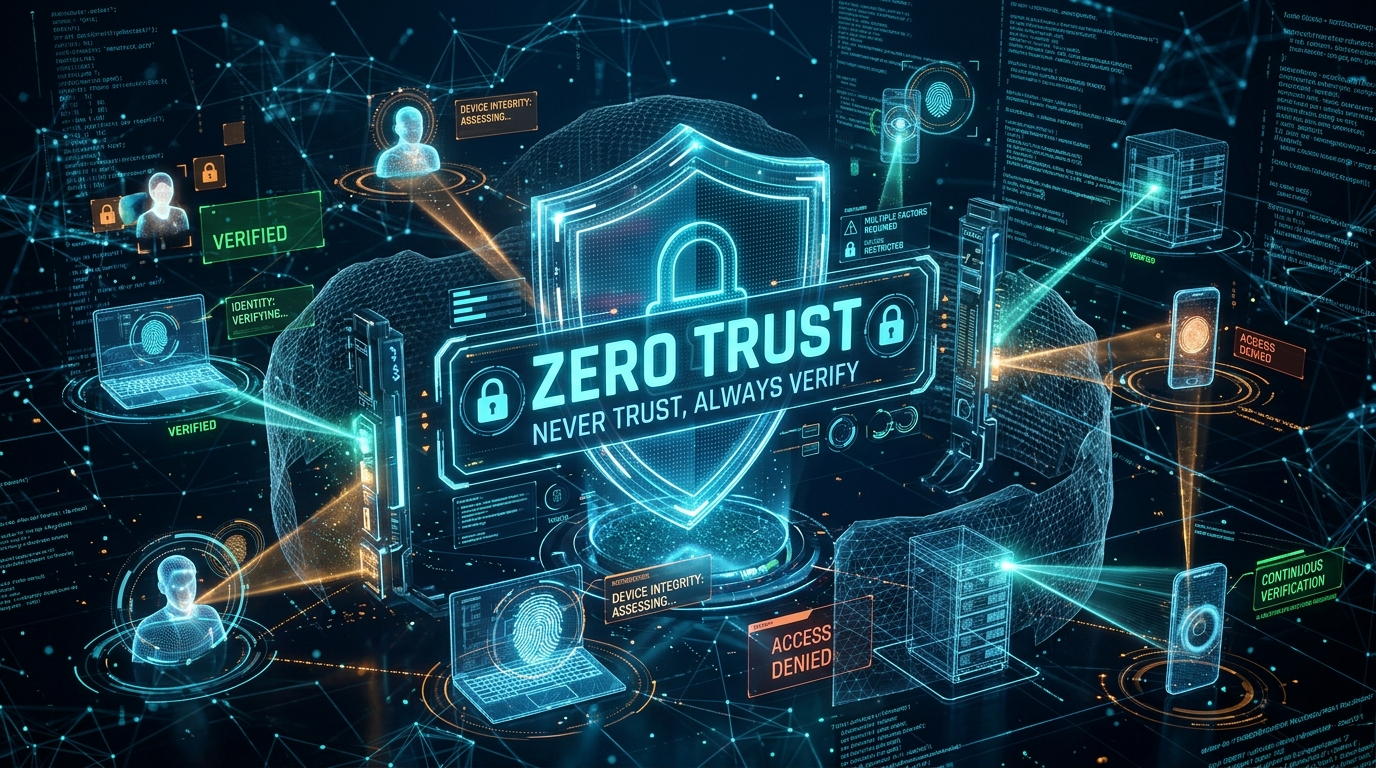
「社内ネットワークは安全である」という前提を捨て、すべての通信やアクセスを常に検証するゼロトラストの概念が不可欠です。
多要素認証の徹底や、最小権限の原則に基づいたアクセス制御を行うことで、万が一内部に侵入された場合でも被害の拡大を最小限に抑えることができます。
脅威インテリジェンスとAI防御の活用
攻撃者がAIを使うのであれば、防御側もAIを活用しなければ対抗できません。
最新の脅威インテリジェンスを常時収集し、EDR(Endpoint Detection and Response)などの振る舞い検知型セキュリティソリューションを導入することが重要です。AIを利用してネットワーク内の異常な通信をリアルタイムで検知・遮断する体制を構築しましょう。
セキュリティ教育とインシデント対応体制の強化
最終的なシステムの穴となるのは「人」です。従業員に対する定期的なセキュリティ教育を実施し、標的型攻撃メールへの警戒心を高めることが求められます。また、実際にサイバー攻撃を受けた際の対応手順(インシデントレスポンスプラン)を策定し、定期的な訓練を行うことで、有事の際の迅速な復旧を可能にします。
まとめ:AI時代に向けたサイバーセキュリティの再構築
中国系AIツールによる国内約80社への標的型攻撃は、AI技術の悪用が現実に深刻な被害をもたらすフェーズに入ったことを示しています。
特定のツールが非公開化されても、根本的なリスクは消滅していません。日本企業はこれを重要な教訓とし、自社のサイバーセキュリティ体制を根本から見直し、最新の脅威に適応するための継続的な投資と対策を行っていく必要があります。


